
Seu site está no ar, bonito, funcionando. Quando foi a última vez que alguém atualizou os plugins?
Se a resposta é "não sei", este post é para você.
O que diz o relatório da Patchstack
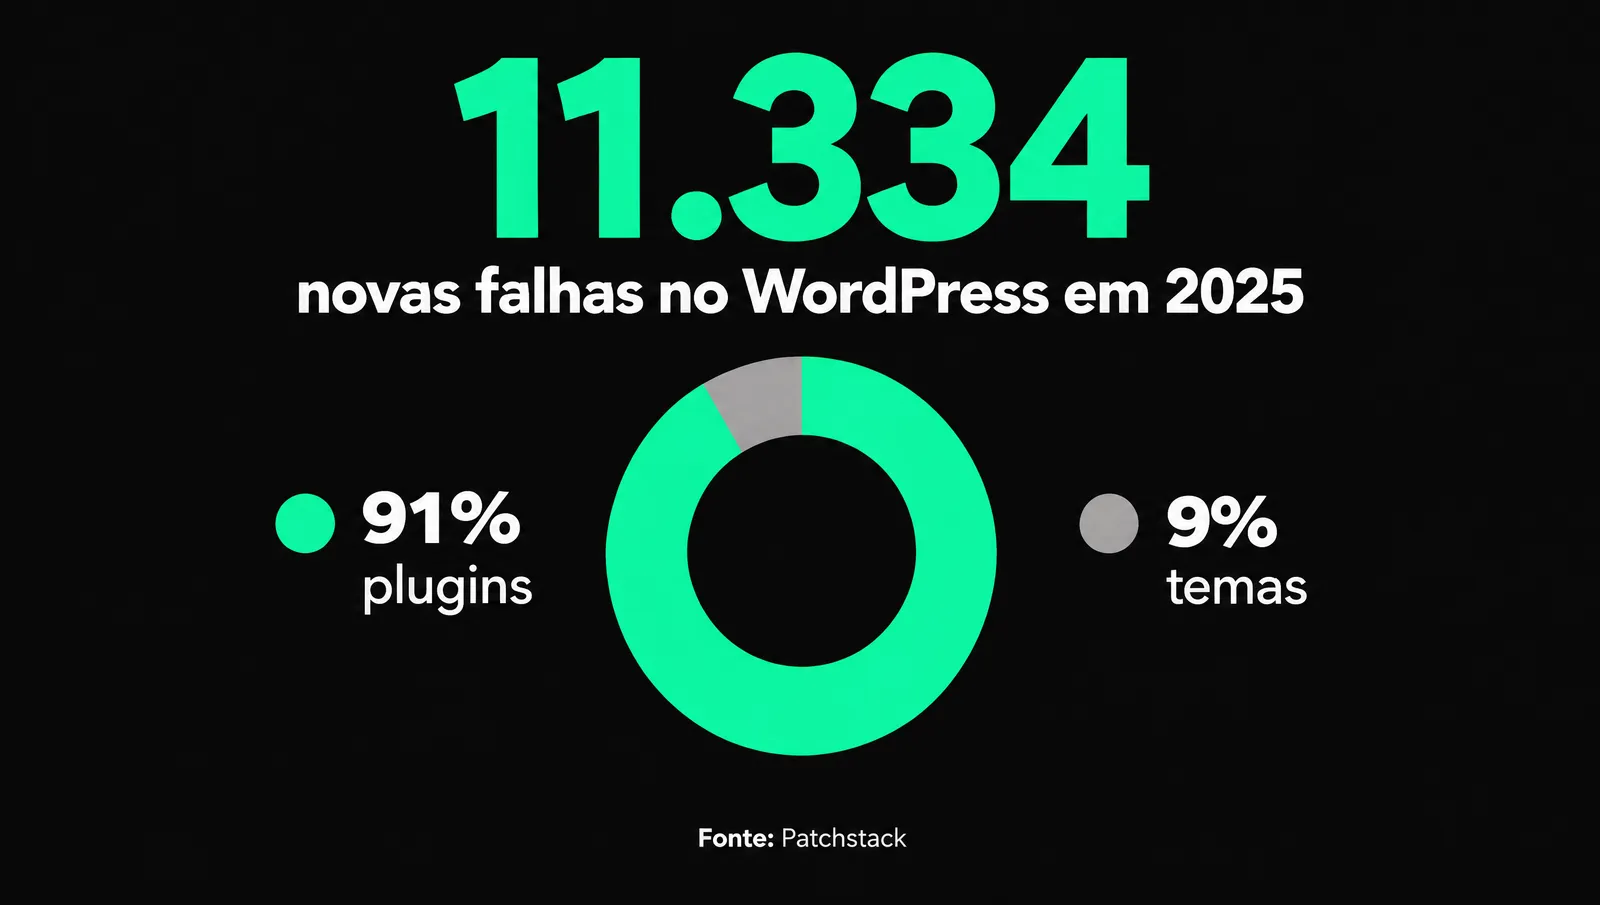
A Patchstack, empresa especializada em segurança do WordPress, publica todo ano um relatório sobre as falhas encontradas na plataforma. Os números de 2025:
- 11.334 novas vulnerabilidades no ecossistema WordPress, 42% a mais que em 2024.
- 91% estavam em plugins, 9% em temas. O núcleo do WordPress teve só 6, todas de baixa prioridade.
- 46% não tinham correção disponível no momento em que foram divulgadas.
- As falhas altamente exploráveis cresceram 113% em um ano.
O que esses números significam na prática
O perigo está nos plugins
O WordPress em si é bem cuidado. O risco está nos complementos instalados: formulários, sliders, galerias, construtores de página. Cada plugin é código de outra empresa rodando no seu site.
Plugin esquecido é porta aberta
Plugin instalado "para testar" e nunca removido, plugin abandonado pelo desenvolvedor, plugin pirata. Esses são os favoritos dos ataques automatizados.
Nem sempre há correção imediata
Quase metade das falhas foi divulgada sem correção pronta. Por isso não basta atualizar: é preciso monitorar e, às vezes, desativar um plugin até sair a correção.
Ninguém ataca "o seu site". Robôs atacam todos
A maioria dos ataques é automática: robôs varrem milhões de sites procurando versões vulneráveis. Não importa se sua empresa é pequena.
O que acontece quando o site é invadido
- Páginas com links de golpe ou propaganda escondida.
- Visitantes redirecionados para sites falsos.
- Dados de formulários (nome, telefone, e-mail) roubados, um problema também de LGPD.
- Aviso de "site perigoso" no Google e no navegador.
- Perda de posições no Google, às vezes por meses.
Como proteger seu site WordPress
- Atualize WordPress, tema e plugins com frequência, com backup antes.
- Remova o que não usa. Menos plugins, menos risco.
- Nunca use plugin ou tema pirata.
- Senhas fortes e autenticação em dois fatores no painel.
- Limite administradores. Cada um com seu usuário, nada compartilhado.
- Backup diário fora do servidor, com teste de restauração.
- Firewall e monitoramento de vulnerabilidades.
- Verifique formulários e páginas depois de cada atualização.
Esse é o básico de uma rotina de manutenção. Veja o checklist completo no guia de manutenção de site.
Perguntas frequentes
Como sei se meu site foi invadido? Sinais comuns: páginas estranhas no Google ao pesquisar seu domínio, redirecionamentos, lentidão repentina, aviso de segurança no navegador, e-mails do Google Search Console.
Atualizar pode quebrar o site? Pode, por isso o certo é ter backup e testar. Mesmo assim, o risco de não atualizar é muito maior.
Hospedagem cuida disso? Normalmente não. A hospedagem cuida do servidor. Plugins, temas e conteúdo são responsabilidade do dono do site.
Vale trocar o WordPress por outra tecnologia? Para alguns projetos, sim: sites em Next.js, por exemplo, não têm plugins de terceiros rodando no servidor. Para outros, um WordPress bem mantido resolve.
Como a Villa Digital faz isso
A Villa Digital, de Passo Fundo, faz manutenção e suporte de sites WordPress: atualizações seguras, backups, monitoramento, correções e otimização, inclusive em sites que não foram feitos por nós.
Conheça a Manutenção e suporte web, preencha o briefing para um diagnóstico ou fale no WhatsApp.
Fontes: Patchstack: State of WordPress Security in 2025, Search Engine Journal: sites WordPress sendo invadidos mais rápido.